사이버보안 깊이보기 · 시리즈 ③
[사이버보안 시리즈 ③] 클라우드 보안 관련주 : MSP·데이터센터 보안 밸류체인
사이버보안 시리즈 ③ — 클라우드 보안, 누가 돈을 버는 구조일까
💡 핵심 요약 : AI 데이터센터 확산으로 커지는 클라우드 보안 시장에서, CSP·MSP·MSSP로 이어지는 밸류체인 구조와 SK쉴더스·이글루코퍼레이션·모니터랩의 사업 모델 차이를 비교합니다.
클라우드 보안 밸류체인: CSP → MSP → MSSP 흐름도
AI 데이터센터 시대, 보안의 무게중심이 클라우드로 옮겨가는 이유
보안업계 추산에 따르면 2026년 국내 사이버보안 시장 규모는 4조원을 넘어설 것으로 전망됩니다.
이 성장의 상당 부분은 기업들이 클라우드로 옮긴 워크로드를 지키는 MSP·MSSP(매니지드 보안 서비스) 영역에서 나오고 있습니다. 이 글은 CSP → MSP → MSSP로 이어지는 클라우드 보안 밸류체인의 구조와, 그 안에서 경쟁하는 SK쉴더스·이글루코퍼레이션·모니터랩의 포지셔닝 차이를 정리합니다.
배경에는 AI 데이터센터 확산이 있습니다. 이전 시리즈(전력인프라 ①)에서 다룬 전력 수요 폭증과 짝을 이루는 현상으로, 기업의 연산·저장 자원이 사내 전산실에서 퍼블릭 클라우드로 빠르게 옮겨가고 있습니다.
문제는 클라우드로 옮긴다고 보안이 저절로 따라오지 않는다는 점입니다. AWS·마이크로소프트 애저 같은 CSP(클라우드 서비스 제공자)는 '공유 책임 모델'에 따라 물리적 인프라의 보안까지만 책임지고, 그 위에 올라가는 애플리케이션·데이터·접근 권한의 보안은 고객의 몫으로 남겨둡니다.
바로 이 공백을 메우는 것이 MSP(클라우드 운영 대행)와 MSSP(매니지드 보안 서비스) 사업자들입니다. 공공기관의 클라우드 전환 의무화와 금융권의 망분리 완화 흐름까지 겹치면서, 이 영역의 수요는 구조적으로 커지는 추세입니다.
✍️ 필자 노트
이번 편을 준비하면서 가장 흥미로웠던 지점은 보안업계 매출이 유독 하반기에 쏠리는 패턴이었습니다. 공공·금융 보안 예산 집행 시기와 맞물린 현상이라 투자자 입장에서는 상반기 숫자만 보고 성급하게 판단하지 않는 습관이 필요해 보입니다. 다음 편에서는 이 수주잔고와 캡티브 수요를 더 깊이 들여다볼 예정입니다.
클라우드 보안 밸류체인 해부: CSP·MSP·MSSP는 어떻게 다른가
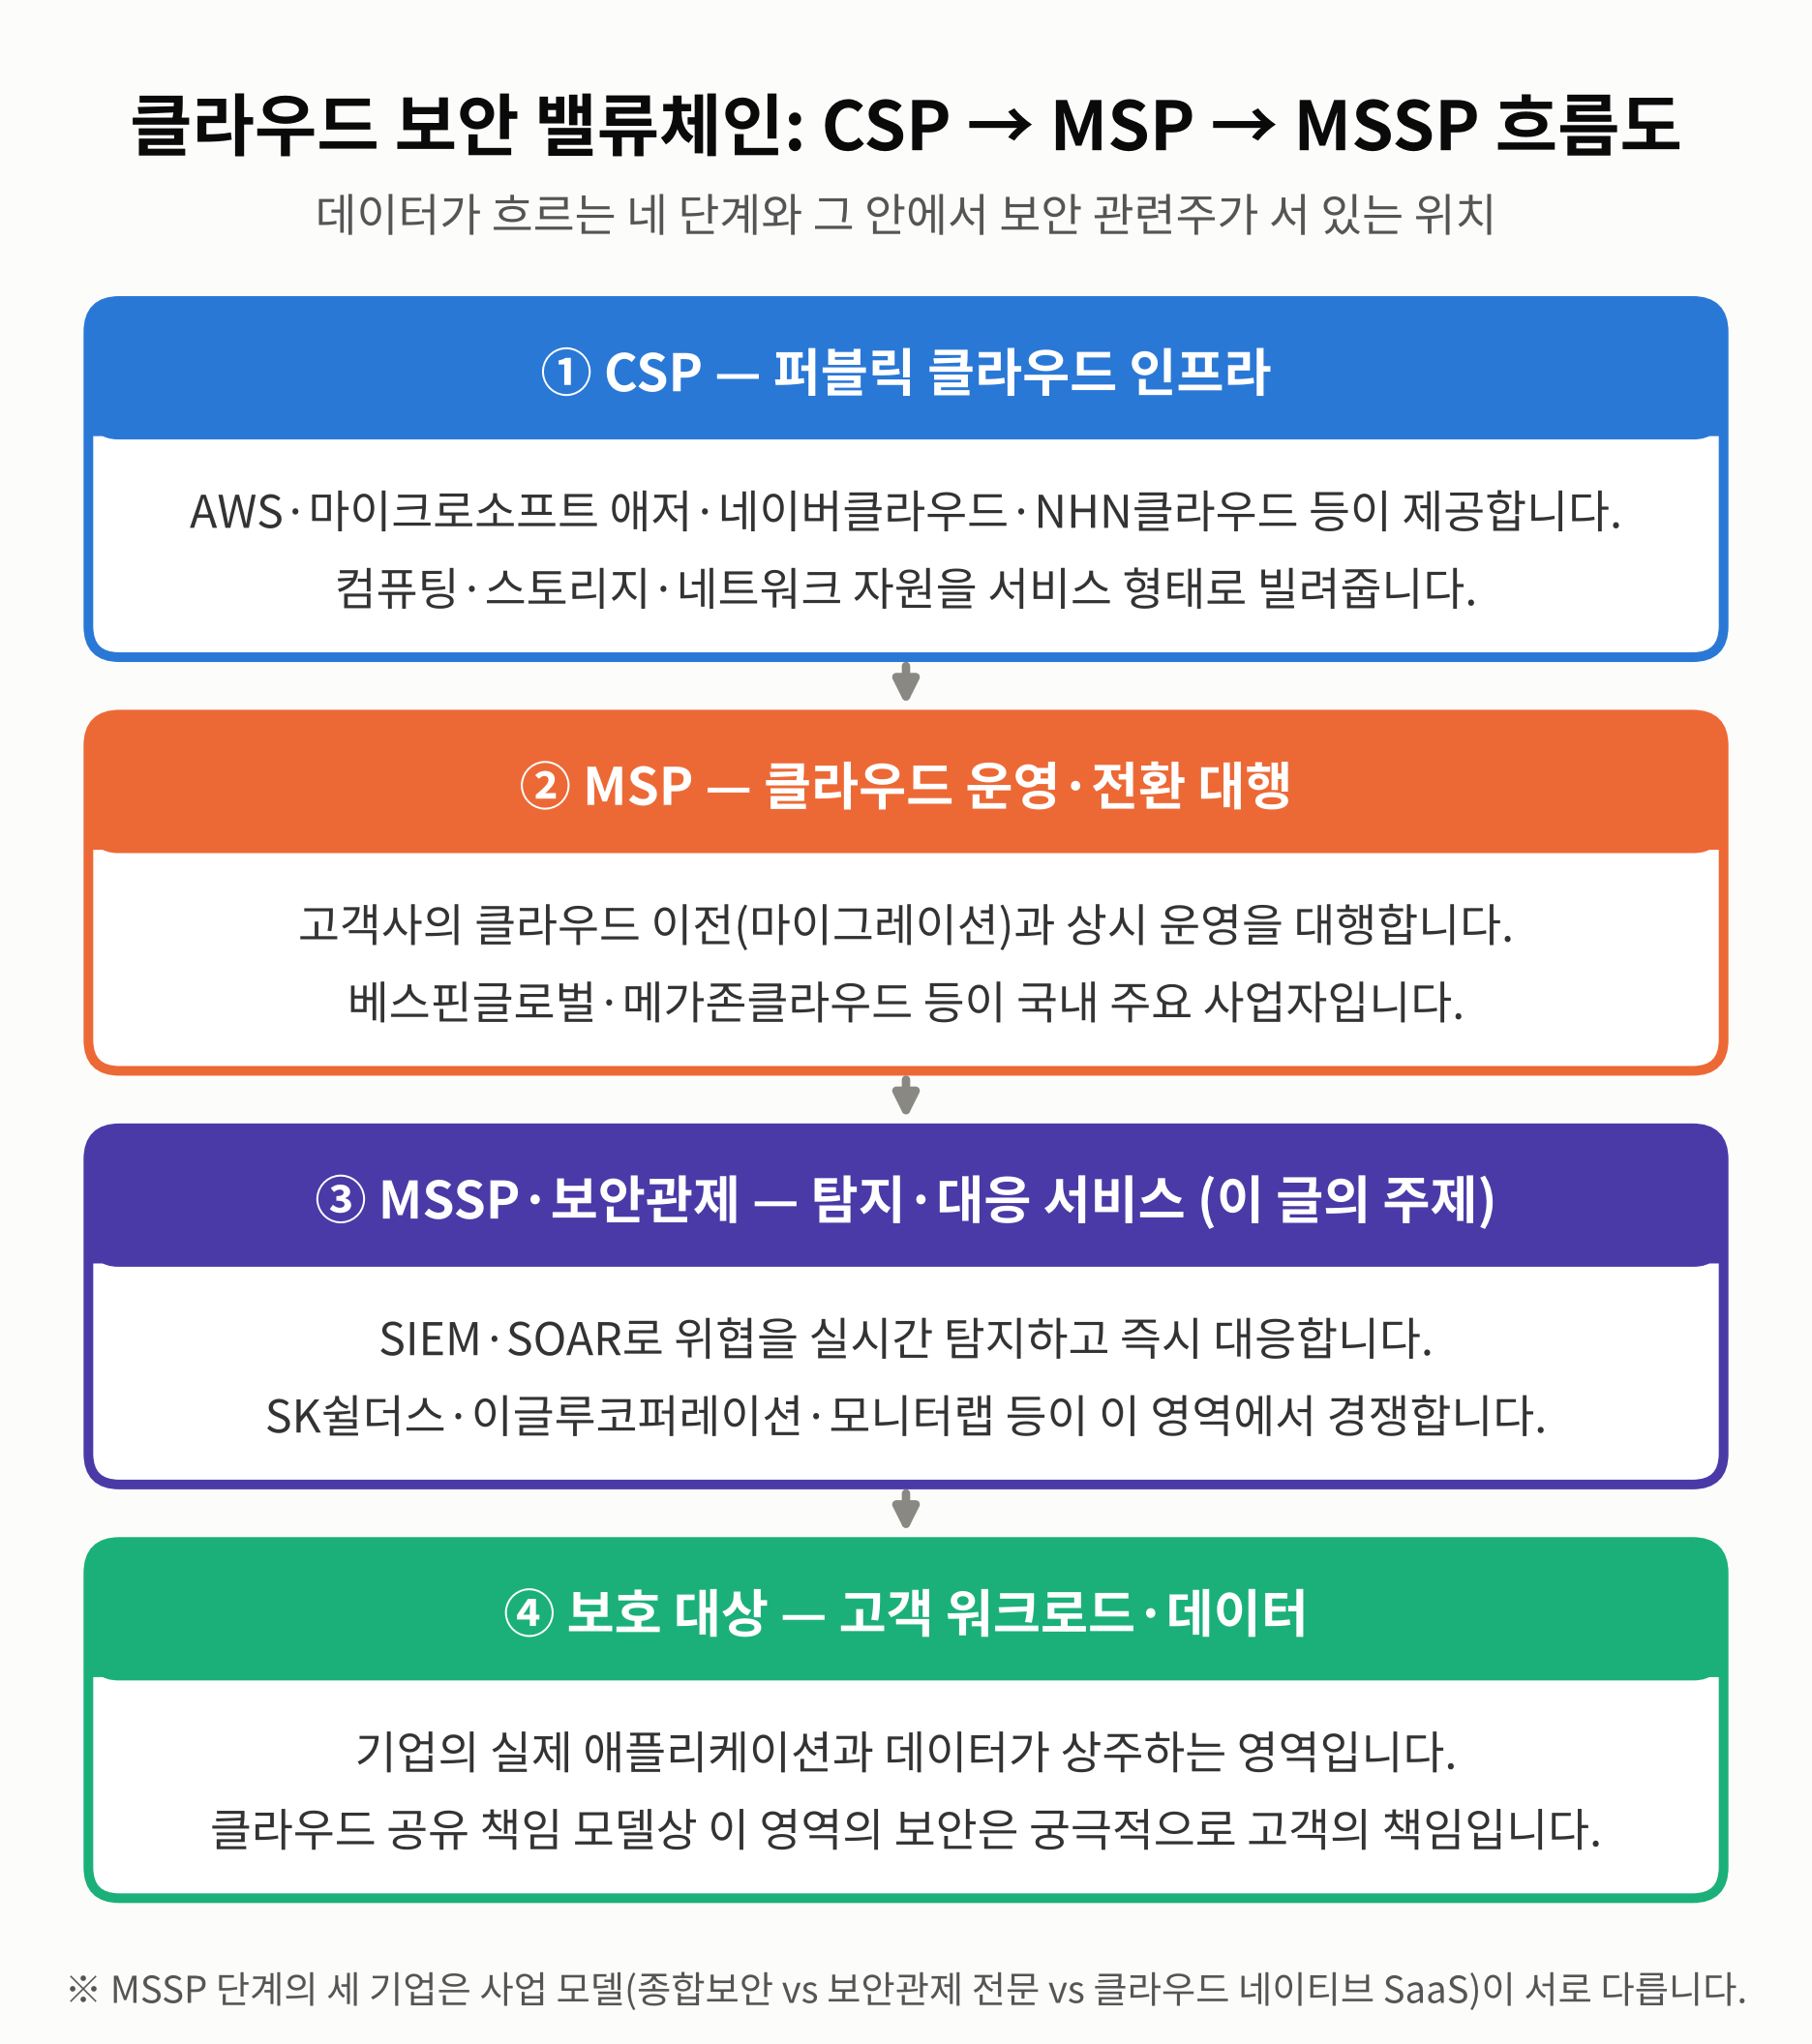
클라우드 보안 밸류체인은 크게 네 단계로 나눌 수 있습니다. 아래 다이어그램에 정리한 것처럼, 데이터는 CSP의 인프라 위에서 MSP의 운영을 거쳐 MSSP의 감시를 받으며 마지막으로 고객의 워크로드에 도달합니다.
① CSP는 AWS·마이크로소프트 애저·네이버클라우드·NHN클라우드처럼 컴퓨팅·스토리지·네트워크를 서비스 형태로 제공하는 사업자입니다. 이 단계의 보안은 CSP 자체가 책임집니다.
② MSP는 고객사의 클라우드 이전(마이그레이션)과 상시 운영을 대행합니다. 국내에서는 베스핀글로벌·메가존클라우드 등이 이 영역의 주요 사업자로 꼽히며, 비상장 기업이 많아 직접 투자 대상이라기보다는 밸류체인 이해를 위한 맥락으로 참고할 부분입니다.
③ MSSP·보안관제는 SIEM(보안정보이벤트관리)·SOAR(보안오케스트레이션) 솔루션으로 위협을 실시간 탐지하고 대응하는 영역입니다. 이 글에서 비교할 SK쉴더스·이글루코퍼레이션·모니터랩이 바로 여기서 경쟁합니다.
④ 마지막 단계는 고객의 실제 애플리케이션과 데이터가 상주하는 워크로드입니다. 공유 책임 모델상 이 영역의 최종 보안 책임은 고객 기업에 있고, 그래서 MSSP의 관제 서비스를 외부에서 구매하는 수요가 꾸준히 발생합니다.
SK쉴더스·이글루코퍼레이션·모니터랩 포지셔닝 비교
같은 MSSP 영역이라도 세 기업의 사업 모델은 서로 다릅니다. 투자 판단에 앞서 이 차이를 구분하는 것이 먼저입니다.
SK쉴더스 — 종합 MSSP, 대기업 계열 레퍼런스
사업 모델 — 물리보안(출동보안)과 사이버보안을 함께 운영하는 종합 보안 기업입니다.
최근 행보 — 2026년 10월 AWS의 '위협 탐지·대응(Threat Detection and Response)' 보안 컴피턴시를 국내에서 처음으로 획득했습니다.
투자 체크포인트 — 공공·금융·대기업 레퍼런스가 강점이지만, 사이버보안 부문은 전체 매출 중 한 사업부에 해당해 개별 비중 확인이 필요합니다.
이글루코퍼레이션 — SIEM·SOAR 보안관제 전문
사업 모델 — 보안관제 솔루션(SPiDER 시리즈)을 중심으로 한 사이버보안 전문 기업입니다.
최근 행보 — 네이버클라우드·NHN클라우드 마켓플레이스에 잇따라 입점해 주요 CSP 라인업을 갖췄고, AI 에이전트 'AiR' 기반 자율형 SOC 전략을 공개했습니다.
매출 패턴 — 2025년 매출 1,432억원·영업이익 163% 증가로 역대 최대 실적을 냈지만, 2026년 상반기는 매출 848억원·영업손실 32억원으로 적자 전환했습니다. 공공·금융 보안 예산이 하반기에 집중 집행되는 업계 특유의 계절성이 반영된 결과로 풀이됩니다.
모니터랩 — 클라우드 네이티브 보안 SaaS
사업 모델 — 웹방화벽 등 보안 기능을 구독형으로 제공하는 SECaaS 플랫폼 '아이온클라우드'가 핵심입니다.
최근 행보 — 2026년에도 정부의 중소기업 클라우드 서비스 보급·확산 사업 공급기업으로 선정되며 중소기업 고객 기반을 넓히고 있습니다.
투자 체크포인트 — 구독형 모델 특성상 매출이 상대적으로 반복적으로 발생하는 구조지만, 고객사당 계약 규모는 대형 MSSP 대비 작은 편입니다.
세 기업 모두 클라우드 보안이라는 같은 트렌드 위에 있지만, SK쉴더스는 종합 보안 기업 안의 한 사업부, 이글루코퍼레이션은 보안관제 전문 기업, 모니터랩은 구독형 SaaS라는 서로 다른 구조로 그 트렌드에 노출돼 있습니다.
매출 구조로 읽는 보안 기업의 리스크: 수주형과 반복매출형
보안 기업의 매출은 크게 두 가지 성격으로 나뉩니다. 프로젝트 단위로 수주해 인식하는 수주형 매출과, 구독료처럼 매달 반복해서 들어오는 반복매출(ARR)입니다.
수주형 매출은 공공기관·금융권의 입찰 일정에 좌우됩니다. 특히 공공 부문은 예산 집행이 하반기, 그중에서도 4분기에 몰리는 경향이 뚜렷해서, 상반기 실적만으로 연간 추세를 단정하면 오판하기 쉽습니다. 이글루코퍼레이션의 2026년 상반기 적자 전환이 대표적인 사례입니다.
반복매출 비중이 높은 구독형 모델은 분기별 변동성이 상대적으로 작다는 장점이 있지만, 그만큼 고성장을 기대하기도 어렵다는 트레이드오프가 있습니다.
이 산업의 글을 읽을 때 실제로 확인하면 좋은 항목은 다음과 같습니다.
- DART 분기보고서의 매출 중 반복매출(유지보수·구독) 비중
- 단일판매·공급계약 공시로 드러나는 개별 수주 건의 계약 기간과 금액
- 상반기와 하반기 매출·이익의 괴리가 일회성인지 매년 반복되는 패턴인지 여부
마무리
정리하면, 클라우드 보안 시장의 성장은 AI 데이터센터 확산과 공유 책임 모델이라는 두 가지 구조적 배경 위에 서 있습니다. CSP가 못 채우는 보안 공백을 MSSP가 메우는 구조이고, 그 안에서 SK쉴더스·이글루코퍼레이션·모니터랩은 종합보안·보안관제 전문·구독형 SaaS라는 서로 다른 사업 모델로 경쟁하고 있습니다.
다음 편에서는 이 보안 기업들의 수주잔고를 통해 공공·금융 캡티브 수요가 실제로 얼마나 안정적인 이익 기반이 되는지를 DART 공시로 짚어보겠습니다.
🔎 1차 자료로 직접 확인하기
이 글에서 다룬 수치와 내용은 아래 공식 기관 자료에서 직접 확인하실 수 있습니다.
⚖️ 투자 참고 및 면책 조항
본 글은 투자 판단을 위한 정보 제공 목적으로 작성되었으며, 특정 종목에 대한 매수·매도 추천이 아닙니다. 정확한 수치는 반드시 DART 전자공시시스템 등 1차 자료로 직접 확인하시기 바라며, 투자의 최종 책임은 투자자 본인에게 있습니다.


